


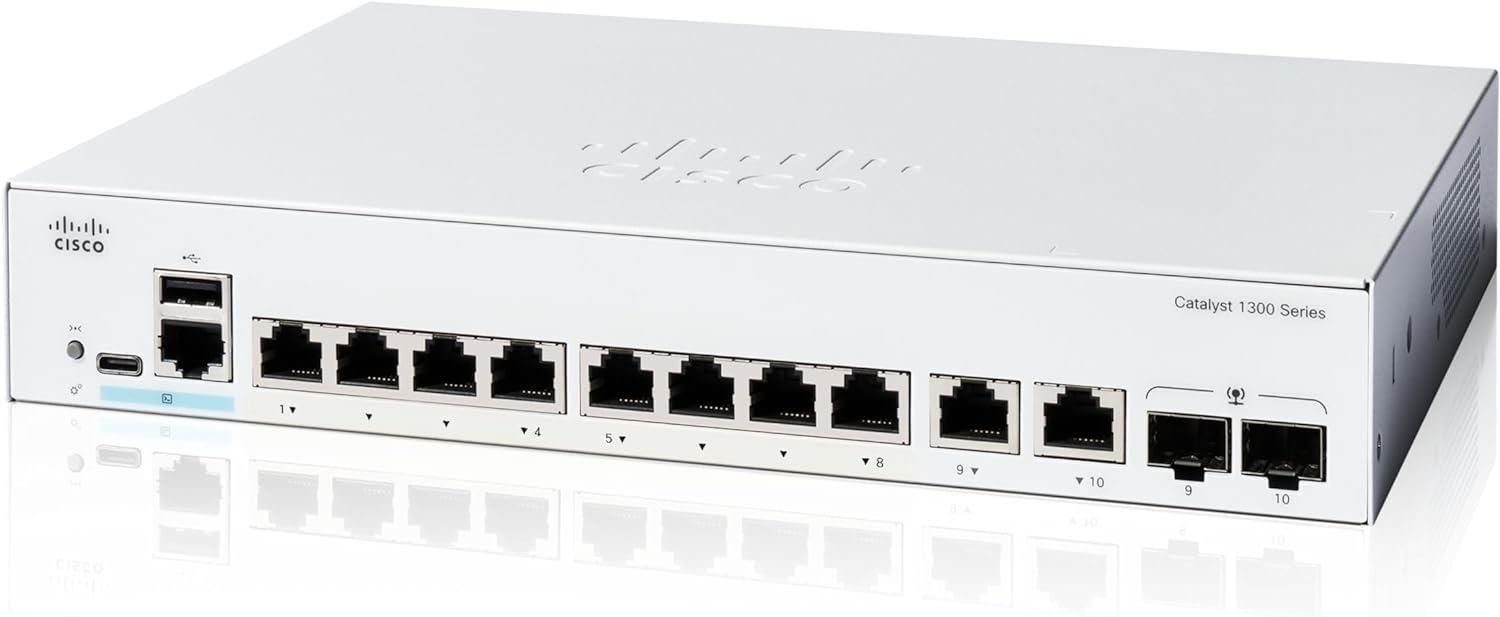
Cisco Catalyst switch C1300-8T-E-2G (8xGbE, 2xGbE/SFP combo, fanless)
ilustračné foto
 Vernostné body: 15
384,35 €
312,03 €
253,68 € bez DPH
Môže sa Vám hodiť

TP-Link OMADA switch ES208GP (8xGbE, 8xPoE+, 64W, fanless)
Skladom 1 ks

Tenda SG105M - 5-portový Gigabit Ethernet Switch, 10/100/1000Mbps, Plast, Desktop
Skladom 1 ks

TP-Link EH210 ethernet gigabit splitter (3xGbE, USB-C)
Skladom 14 ks

Zyxel GS-105B V5 5-port MINI Desktop Gigabit Ethernet Switch - Metal Housing
Skladom 20 ks

D-Link DMS-108P/E 8-Port 2.5G Multi-Gigabit Unmanaged PoE Switch
Skladom 4 ks


TP-Link LS1210GP Switch 1x GLAN, 8x GLAN s PoE+, 1x SFP, 61W
Skladom 1 ks
TP-Link SG2428P 24xGb POE+ 250W 4xSFP Smart Switch Omada SDN
Skladom 2 ks


HPE Networking Instant On Switch 24p Gigabit 4p SFP+ (fanless) 1930 (JL682A)
Skladom 2 ks

TP-Link RackMount Kit-13 - Sada pre montáž 13-palcových prepínačov do racku
Skladom 1 ks

D-Link DES-105 5-port 10/100 Metal Housing Desktop Switch
Skladom 4 ks

Tenda TEG1024F - 22-port Gigabit Ethernet Switch + 2x Combo SFP/RJ45, 10/100/1000 Mbps, Fanless, Rackmount, Kov - Rozbalené
Skladom 1 ks


MERCUSYS switch MS106LP (6x100Mb/s, 4xPoE+, 40W, fanless)
Skladom 1 ks

MikroTik Cloud Router Switch CRS326-24G-2S+RM, 800MHz CPU, 512MB RAM, 24xLAN, 2xSFP+ slot, vr. L5
Skladom 1 ks
Popis a parametre
Cisco Catalyst switch C1300-8T-E-2G
Súprava na montáž do racku nie je súčasťou balenia.
Cisco Catalyst radu 1300 sú managovateľné switche Gigabit Ethernet Layer 3 podnikové triedy určené pre malé a stredné podniky a pobočky. Tieto jednoduché, flexibilné a bezpečné switche sú ideálne na nasadenie mimo rozvodnú skriňu. Rad Catalyst 1300 pracuje na prispôsobenom softvéri operačného systému Linux s intuitívnym grafickým rozhraním, ktorý zjednodušuje nastavenie siete a pokročilými funkciami, ktoré urýchľujú digitálnu transformáciu, zatiaľ čo všadeprítomné zabezpečenie chráni kritické obchodné transakcie. Prepínače radu 1300 poskytujú ideálnu kombináciu cenovej dostupnosti a možností pre malé a stredné podniky a pomáhajú vám vytvoriť efektívnejšiu a lepšie prepojenú pracovnú silu.
Stránky produktu: C1300-8T-E-2G| Performance | |
| Switching capacity and forwarding rate (All switches are wire-speed and nonblocking) | |
| Capacity v miliónoch balíkov za sekundu (mpps) (64-byte balíky) | 14.88 |
| Switching capacity in gigabits per second (Gbps) | 20.0 |
| Layer 2 switching | |
| Spanning Tree Protocol (STP) | Štandard 802.1d spanning tree support
Fast convergence using 802.1w (Rapid Spanning Tree Protocol [RSTP]), enabled by default Multiple spanning tree instances using 802.1s (MSTP); 8 instances sú podporované Per-VLAN Spanning Tree Plus (PVST+); 126 instances are supported Rapid PVST+ (RPVST+); 126 instances are supported |
| Port grouping/link aggregation | Support for IEEE 802.3ad Link Aggregation Control Protocol (LACP)
Up to 8 groups Up to 8 portov na skupinu s 16 candidate porty pre každého (dynamické) 802.3ad link aggregation |
| VLAN | Support for up to 4093 VLANs simultaneously
Port-based and 802.1Q tag-based VLAN, MAC-based VLAN, protocol-based VLAN, IP subnet-based VLAN Management VLAN Private VLAN with promiscuous, isolated, and community port Private VLAN Edge (PVE), tiež known ako chránené porty, s viacerými uplinkmi Host VLAN, unauthenticated VLAN Dynamic VLAN assignment via RADIUS server along with 802.1X client authentication Customer premises equipment (CPE) VLAN Auto surveillance VLAN (ASV) |
| Voice VLAN | Voice traffic is automatically assigned to a voice-specific VLAN a treatted with appropriate levels of QoS. |
| Multicast TV VLAN | Multicast TV VLAN spôsobuje, že single multicast VLAN bude skompletizovaný v sieťach, zatiaľ čo subscribers remain in separate VLANs. Tento feature is also known as Multicast VLAN Registration (MVR) |
| VLAN translation | Support pre VLAN jedno-to-one mapping, v ktorom Customer VLANs (C-VLANs) na okraji rozhrania sú zmapované na služby provider VLANs (S-VLANs), a originálne C-VLAN tagy sú replaced by špecifikované S-VLAN |
| Q-in-Q | VLANs transparentne cross a service provider network while isolating traffic among customers |
| Selective Q-in-Q | Selective Q-in-Q je rozšírenie na základné Q-in-Q feature and provides, per edge interface, multiple mappings of different C-VLANs to separate S-VLANs
Selective Q-in-Q tiež spôsobuje configuring of Ethertype (Tag Protocol Identifikátor [TPID]) of S-VLAN tag Layer 2 protocol tunneling over Q-in-Q is also supported |
| Generic VLAN Registration Protocol (GVRP)/Generic Attribute Registration Protocol (GARP) | GVRP a GARP umožňujú automatickú podporu a konfiguráciu VLANs v bridged domain |
| Unidirectional Link | UDLD monitory physical connections na detekciu unidirectional links caused by incorrect |
| Detection (UDLD) | wiring or cable/port faults to prevent forwarding loops and blackholing of traffic in switched networks |
| DHCP relay at Layer 2 | Relay of DHCP traffic to a server DHCP in a different VLAN; works with DHCP Option 82 |
| Internet Group Management Protocol (IGMP) versions 1, 2, and 3 snooping | IGMP limity bandwidth-intensive multicast traffic to only the requesters; it supports 2000 multicast groups (source-specific multicasting is also supported) |
| IGMP querier | IGMP querier is used to support a Layer 2 multicast domain of snooping switches in the absence of a multicast router |
| IGMP proxy | IGMP proxy provides a mechanizmy pre multicast forwarding založené na IGMP membership information bez need for more complicated multicast routing protocols |
| Head-of-Line (HOL) blocking | HOL blocking prevention |
| Loopback detection | Loopback detection provides protection against loops by prenosná loop protocol balíky z portov na ktorých loop protection má byť enabled. It operates independently of STP |
| Layer 3 | |
| IPv4 routing | Wire-speed routing of IPv4 balíkov
Up to 990 statických smerov a up to 128 IP interfaces |
| IPv6 routing | Wire-speed routing of IPv6 balíkov |
| Layer 3 interface | Configuration of Layer 3 interface on a physical port, LAG, VLAN interface, or loopback interface |
| Classless Interdomain Routing (CIDR) | Support for CIDR |
| Routing Information Protocol (RIP) v2 | Support for RIP v2 for dynamický routing |
| Policy-Based Routing (PBR) | Flexible routing control to direct packets to different next hop based on IPv4 or IPv6 Access Control List (ACL) |
| DHCP server | Switch functions as an IPv4 DHCP server, serving IP addresses pre multiple DHCP pools or scopes
Support for DHCP options |
| DHCP relay at Layer 3 | Relay of DHCP traffic across IP domains |
| User Datagram Protocol (UDP) relay | Relay of broadcast information across Layer 3 domains for application discovery or relaying of Bootstrap Protocol (BOOTP)/DHCP packets |
| Security | |
| Secure Shell (SSH) Protocol | SSH je secure replacement pre Telnet traffic. Secure Copy Protocol (SCP) also uses SSH. SSH v1 a v2 sú podporované |
| Secure Sockets Layer (SSL) SSL support: Encrypts all HTTPS traffic, umožňujúce vysokokvalitný prístup k browser-based management GUI in switch | |
| IEEE 802.1X (authenticator role) | 802.1X: RADIUS authentication and accounting, hash MD5, hosť VLAN, unauthenticated VLAN, jeden/multiple host mode, a jeden/multiple sessions
Supports time-based 802.1X, dynamický VLAN assignment, a MAC authentication |
| IEEE 802.1X supplicant | Switch môže byť configured to act as a supplicant to another switch. Tieto rozšírené sú zabezpečené bezpečné pripojenie v oblastiach mimo drveného closetu (such as conference rooms) |
| Web-based authentication | Web-based authentication provides network admission control through a web browser to any host devices and operating systems |
| STP Bridge Protocol Data Unit (BPDU) Guard | A security mechanizmus to protect the network from invalid configurations. A port povolený pre BPDU Guard je shut down ak sa BPDU správa je received on that port. This avoids accidental topology loops |
| STP Root Guard | Prevents edge devices not in network administrator's control from becoming STP root nodes |
| STP loopback guard | Provides additional protection against Layer 2 forwarding loops (STP loops) |
| DHCP snooping | Filtery z DHCP messages with unregistered IP address and/or from unexpected or untrusted interfaces. Tieto prevents rogue devices from behaving as DHCP servers |
| IP Source Guard (IPSG) | Keď IPSG je schopný pripojiť na port, prepínače filtrov z IP balíkov bol prijatý z prístavu a zdroj IP adries v balíkoch nie sú statické configuredné alebo dynamicky prevedené z DHCP snooping. Tieto prevents IP address spoofing |
| Dynamic ARP Inspection (DAI) | Switch discards ARP balíky z prístavu, ak nie sú statické alebo dynamické IP/MAC bindingy alebo ak ide o discrepancy medzi zdrojom alebo destináciou address v ARP balíku. Tieto prevents man-in-the-middle attacks |
| IP/MAC/port binding (IPMB) | Preceding features (DHCP snooping, IPSG, a DAI) pracovať spolu s prevenciou Denial-of-Service (DoS) útokmi na sieť, thereby increasing network availability |
| Secure Core Technology (SCT) | Makes sure that the switch will receive and process management and protocol traffic no matter how much traffic is received |
| Secure Sensitive Data (SSD) | A mechanizmus to manažment sensitive dáta (such as passwords, keys, and so on) zabezpečujú na switch, populating this data to ostatné devices and a secure auto-configuration. Access to view the sensitive data as plain text or encrypted is previded according to the user-configured access level and the access method of the user |
| Trustworthy systems | Trustworthy systems provide a highly secure foundation for Cisco products
Run-time defenses (Executable Space Protection [X-Space], Address Space Layout Randomization [ASLR], Built-In Object Size Checking [BOSC]) |
| Private VLAN | Provides security and isolation between switch ports, which helps ensure that users cannot snoop on other users' traffic; |
| Layer 2 isolation Private VLAN Edge (PVE) | PVE (also known as protected ports) provides Layer 2 isolation between devices in the same VLAN; supports multiple uplinks |
| Port security | Ability na lock source MAC addresses do portov a limitu počtu uskutočnených MAC addresses |
| RADIUS/TACACS+ | Supports RADIUS and TACACS authentication. Switch functions as a client |
| RADIUS accounting | RADIUS účtovanie funkcií allow data to be sent at the start and end of services indicating the number of resources (such as time, packets, bytes, and so on) used during the session |
| Storm control | Broadcast, multicast, a unknown unicast |
| DoS prevention | DoS attack prevention |
| Multiple user privilege levels in CLI | Level 1, 7, and 15 privilege levels |
| ACLs | Support for up to 1024 rules
Drop alebo hraničný limit založený na zdroji a zdroji MAC, VLAN ID, IPv4 alebo IPv6 address, IPv6 flow label, protocol, port, Differentiated Services Code Point (DSCP)/IP precedence, TCP/UDP source and destination ports, 802.1p priority, Ethernet typu, Internet Control Message Protocol (ICMP) packets, IGMP packets, TCP flag; ACL môže byť použitý na both ingress and egress sides Time-based ACLs supported |
| Quality of service | |
| Priority levels | 8 hardvér queues |
| Scheduling | Strict priority a Weighted Round-Robin (WRR) |
| Class of service | Port-based, 802.1p VLAN priority-based, IPv4/IPv6 IP precedence/Type of Service (ToS)/DSCP-based, Differentiated Services (DiffServ), klasifikácia a remarking ACLs, trusted QoS
Queue assignment DSCP and Class of Service (802.1p/CoS) |
| Rate limiting | Ingress policer; egress shaping and rate control per VLAN, per port, and flow based; |
| Congestion avoidance | A TCP congestion avoidance algorithm is required to minimize and prevent global TCP loss synchronization |
| iSCSI traffic optimization | A mechanizmus pre giving priority to iSCSI traffic over other types of traffic |
| Štandards | |
| Štandards | IEEE 802.3 10BASE-T Ethernet, IEEE 802.3u 100BASE-TX Fast Ethernet, IEEE 802.3ab
1000BASE-T Gigabit Ethernet, IEEE 802.3ad Link Aggregation Control Protocol, IEEE 802.3z Gigabit Ethernet, IEEE 802.3ae 10 Gbps Ethernet cez LAN, IEEE 802.3an 10GBASE-T cable, IEEE 802.3x Flow Control, IEEE 802.1D (STP, GARP a GVRP), IEEE 802.1Q/p VLAN, IEEE 802.1w Rapid STP, IEEE 802.1s Multiple STP, IEEE 802.1X Port Access Authentication, IEEE 802.3af, IEEE 802.3at, IEEE 802.1AB Link Layer Discovery Protocol, IEEE 802.3az Energy Efficient Ethernet, RFC 7, RFC 7 792, RFC 793, RFC 813, RFC 826, RFC 879, RFC 896, RFC 854, RFC 855, RFC 856, RFC 858, RFC 894, RFC 919, RFC 920, RFC 922, RFC 950, RFC 951, RFC 1042, RFC 1071, RFC 1123, RFC 1141, RFC 1155, RFC 1157, RFC 1213, RFC 1215, RFC 1286, RFC 1350, RFC 1442, RFC 1451, RFC 1493, RFC 1533, RFC 1541, RFC 1542, RFC 1573, RFC 1624, RFC 1643, RFC 1700, RFC 1757, RFC 1867, RFC 1907, RFC 2011, RFC 2012, RFC 2013, RFC 2030, RFC 2131, RFC 2132, RFC 2233, RFC 2576, RFC 2616, RFC 2618, RFC 2665, RFC 2666, RFC 2674, RFC 2737, RFC 2819, RFC 2863, RFC 3164, RFC 3176, RFC 3411, RFC 3412, RFC 3413, RFC 3414, RFC 3415, RFC 3416, RFC 4330 |
| IPv6 | |
| IPv6 | IPv6 host mode, IPv6 over Ethernet, dual IPv6/IPv4 stack
IPv6 neighbor and router discovery (ND), IPv6 stateless address auto-configuration, path Maximum Transmission Unit (MTU) discovery Duplicate Address Detection (DAD), verzia ICMP 6 DHCPv6 stateful client IPv6 cez sieť IPv4 s intrasitou Automatic Tunnel Addressing Protocol (ISATAP) tunnel support |
| IPv6 QoS | Prioritize IPv6 packets in hardware |
| IPv6 ACL | Drop or rate-limit IPv6 packets in hardware |
| IPv6 First Hop Security | RA guard
ND inspection DHCPv6 guard Neighbor binding table (snooping and static entries) Neighbor binding integrity check |
| Multicast Listener Discovery (MLD v1/2) snooping | Deliver IPv6 multicast packets only to required receivers |
| MLD proxy | MLD proxy provides a mechanizmy pre multicast forwarding založené na MLD membership information without need for more complicated multicast routing protocols |
| IPv6 applications | Web/SSL, Telnet server/SSH, ping, traceroute, Simple Network Time Protocol (SNTP), Trivial File Transfer Protocol (TFTP), SNMP, RADIUS, Syslog, DNS Client, Telnet Client, DHCP Client, DHCP Auto-config, IPv6 DHCP relay, TACACS+ |
| IPv6 RFCs supported | RFC 4443 (which obsoletes RFC 2463): ICMP version 6
RFC 4291 (which obsoletes RFC 3513): IPv6 address architecture RFC 4291: IPv6 addressing architecture RFC 2460: IPv6 specification RFC 4861 (which obsoletes RFC 2461): neighbor discovery for IPv6 RFC 4862 (which obsoletes RFC 2462): IPv6 stateless address auto-configuration RFC 1981: path MTU discovery RFC 4007: IPv6 scoped address architecture RFC 3484: default address selection mechanism RFC 5214 (which obsoletes RFC 4214): ISATAP tunneling RFC 4293: MIB IPv6: textuálne conventions and general group RFC 3595: textual conventions for IPv6 flow label |
| Management | |
| Cisco Business Dashboard | Support for embedded probe pre Cisco Business Dashboard running on the switch. Eliminate potrebu nasadenia a oddelený hardvér alebo virtuálny stroj pre Cisco Business Dashboard Probe onsite |
| Cisco Business mobile app | Mobilné aplikácie pre Cisco Business switch and wireless products. Help to set up a miestne siete v minútach a navigáciu easy management at your fingertips |
| Cisco Network Plug and Play (PnP) agent | The Cisco Network PnP solution poskytuje a jednoduché, bezpečné, integrované, a integrované s cieľom umožniť nové pobočky alebo campus device rollouts alebo na vykonanie aktualizácií na existujúcu sieť. Solution implementuje unified approach k provision Cisco routers, switches, and wireless devices with near-zero-touch deployment experience.
Supports Cisco PnP Connect |
| Web user interface | Built-in switch configuration utility for easy browser-based device configuration (HTTP/HTTPS)
Supports simple and advanced mode, configuration, wizards, customizable dashboard, system maintenance, monitoring, online help, and universal search |
| SNMP | SNMP verzie 1, 2c, a 3 s podporou pre traps, a SNMP verziou 3 User-Based Security Model (USM) |
| Remote Monitoring (RMON) | Embedded RMON softvér agent supports 4 RMON groups (history, štatistiky, alarmy, a následky) pre pokročilé riadenie riadenia, monitorovania a analýzy |
| IPv4 a IPv6 dual stack | Coexistence of both protocol stacks to ease migration |
| Firmware upgrade | Aktualizácia webového prehliadača (HTTP/HTTPS) a TFTP a inovácia cez SCP beží cez SSH Dual images for resilient firmware upgrades |
| Port mirroring | Traffic on port môže byť zmierený do ďalšieho portu pre analýzu s analyzátorom siete alebo RMON probe. Up to 8 source ports môže byť zmierený do jedného destination port |
| VLAN mirroring | Traffic z VLAN môže byť zmierený do portu pre analýzu s sieťovým analyzátorom alebo RMON probe. |
| Flow-based redirection and mirroring | Redirect or mirror traffic to a destination port or mirroring session založený na flow |
| Remote Switch Port Analyzer (RSPAN) | Traffic can be mirrored across Layer 2 domain to a remote port on different switch for easier troubleshooting |
| sFlow agent | Switch môže exportovať sFlow sample to external collectors. sFlow provides visibility into network traffic down to the flow level |
| DHCP (options 12, 59, 60, 66, 67, 82, 125, 129, and 150) | DHCP options facilitate tighter control from a central point (DHCP server) to obtain IP address, auto-configuration (with configuration and image file download), DHCP relay, and hostname |
| Secure Copy (SCP) | Securely transfer files to and from the switch |
| Auto-configuration with SCP file download | Enables secure mass deployment with protection of sensitive data |
| Text-editable configuration files | Configuration files can be edited with text editor and downloaded to another switch, facilitating easier mass deployment |
| Smartports | Simplified configuration of QoS and security capabilities |
| Auto Smartports | Využitie inteligencie delivered prostredníctvom smartportových rolí a aplikácií, ktoré sú automaticky zapojené do portov založených na zariadeniach založených na protokole Cisco Discovery alebo LLDP-MED. This facilitates zero-touch deployments |
| Text view CLI | Scriptable CLI. Full CLI as well as a menu-based CLI je supported. User privilege levels 1, 7, and 15 sú podporované pre CLI |
| Localization | Localization of GUI and documentation into multiple languages |
| Login banner | Configurable multiple banners pre web as well as CLI |
| Other management | Traceroute, single IP management, HTTP/HTTPS, SSH, RADIUS, port zrýchlenie, TFTP upgrade, DHCP klient, BOOTP, SNTP, Xmodem upgrade, cable diagnostics, ping, syslog, telnet klienta (SSH secure support), automatické časové nastavenia station |
| Green (power efficiency) | |
| Energy detect | Automatické turns power off on port RJ-45 pri detekčnom odkazovom smere. Active mode je resumed without loss of any packets keď switch detects the link is up |
| Cable length detection | Adjusts signal strength na základe length cable. Znížte power consumption for shorter cables |
| EEE compliant (802.3az) | Supports IEEE 802.3az on all copper Gigabit Ethernet ports |
| Disable port LEDs | LEDs can be manually turned off to save energy |
| Time-based port operation | Link up or down based on user-defined schedule (when the port is administratively up) |
| General | |
| Jumbo frames | Frame sizes up to 9000 bytov. The default MTU aj s 2000 bytes |
| MAC table | 16,000 addresses |
| Chip guard | Detects tampering attempts and responds during bootup |
| Boot integrity | Boot integrity visibility allows Cisco platforma identity a softvéru integrity information to be visible and actionable |
| Discovery | |
| Bonjour | Switch advertises itself using the Bonjour protocol |
| Link Layer Discovery Protocol (LLDP) (802.1ab) s LLDP-Media Endpoint Discovery (MED) extensions | LLDP umožňuje prepínač do advertise jeho identifikácie, configuration, a schopnosti k neighboring devices that store the data in a MIB. LLDP-MED je rozšírenie na LLDP, ktoré pridáva rozšírenia potrebné pre IP telefóny. |
| Cisco Discovery Protocol | Switch advertises itself using the Cisco Discovery Protocol. Ide tiež o vzdelanie pripojených zariadení a ich charakteristík via Cisco Discovery Protocol |
| Hardvér | |
| Power consumption (worst case) | |
| System power consumption | 110V=10.63W
220V=10.65W |
| Heat dissipation (BTU/hr) | 36.33 |
| Idle Power | 110V=4.58W
220V=4.72W |
| Ports | |
| Total system ports | 10 x Gigabit Ethernet |
| RJ-45 ports | 8 x Gigabit Ethernet |
| Combo ports (RJ-45 + Small Form-Factor Pluggable [SFP]) | 2 x Gigabit Ethernet combo |
| Console port | Cisco štandard RJ-45 console port a USB Type C port |
| USB port | USB Type C port na prednom paneli prepínača pre jednoduché súbory a obrazový manažment ako well as console port |
| Buttons | Reset button |
| Cabling type | Unshielded Twisted Pair (UTP) Category 5e or better for 1000BASE-T |
| LEDs | System, Link/Act, PoE, Speed |
| Flash | 512 MB |
| CPU | ARM dual-core at 1.4 GHz |
| DRAM | 1 GB DDR4 |
| Packet buffer | Všetky čísla sú agregované cez všetky porty, ako buffers sú dynamicky shared:
1.5 MB |
| Supported SFP modules | MGBSX1
MGBLX1 MGBLH1 MGBT1 GLC-SX-MMD GLC-EX-SMD GLC-ZX-SMD GLC-LH-SMD GLC-BX-U GLC-BX-D GLC-TE CWDM-SFP-1470 CWDM-SFP-1490 CWDM-SFP-1510 CWDM-SFP-1530 CWDM-SFP-1550 CWDM-SFP-1570 CWDM-SFP-1590 CWDM-SFP-1610 |
| Environmental | |
| Unit dimensions (W x D x H) | 268 x 185 x 44 mm (10.56 x 7.28 x 1.73 in) |
| Unit weight | 1.39 kg (3.06 lb) |
| Power | 100-240V 50-60 Hz, external |
| Certifications | UL (UL 62368), CSA (CSA 22.2), CE mark, FCC Part 15 (CFR 47) Class A |
| Operating temperature | 23° až 122°F (-5° až 50°C) |
| Storage temperature | -13° až 158°F (-25° až 70°C) |
| Operating humidity | 10% až 90%, relatívne, noncondensing |
| Storage humidity | 10% až 90%, relatívne, noncondensing |
| Acoustic noise and mean time between failures (MTBF) | |
| FAN (number) | Fanless |
| Acoustic noise | N/A |
| MTBF pri 25°C (hours) | 2,865,360 |
| Warranty | Limited lifetime with return-to-factory replacement |
| Package contents | |
| Cisco Catalyst 1300 Series Switch | |
| Power adaptér | |
| Mounting kit | |
| Pointer card | |
| Minimum requirements | |
| Web browser: Chrome, Firefox, Edge, Safari | |
| Category 5e Ethernet network cable | |
| TCP/IP, sieťový adaptér, a sieťový operačný systém (such as Microsoft Windows, Linux alebo Mac OS X) inštalovaný |
Mohlo by Vás zaujímať


Parametre
Poradňa
Najčastejšie otázky
Čo, ak mi náplň nebude pasovať do tlačiarne?
Náplň nám môžete vrátiť do 30 dní a my Vám vrátime kúpnu čiastku za tovar. Ak náhodou máme chybu na webovej stránke a pri náplni sme uviedli nesprávnu tlačiareň, takú náplň Vám samozrejme vymeníme aj po 30 dňoch. Občas sa stáva, že zákazníci zabudnú odstrániť ochranné prvky na náplniach - ak Vám náplň nepasuje do tlačiarne, skontrolujte, či ste odstránili ochranné oranžové, žlté, alebo iné farebné plastové prvky, ktoré slúžia na ochranu pred poškodením. Ďalej sa na náplni môžu vyskytovať papierové ochranné prvky a tzv. Seal, ktorý bráni vysypaniu tonera.
Je možné tovar vyzdvihnúť osobne?
Bohužiaľ, nemáme kamenné pobočky, ani odberné miesta. Vašu objednávku Vám radi odošleme poštou alebo inou prepravnou spoločnosťou.
Akým prepravcom mi bude tovar doručený?
Pri objednávke si môžete vybrať z nasledujúcich možností doručenia: GLS, Slovenská pošta – Balík na adresu , Slovenská pošta - balík na poštu a do BalíkoBoxu, Kuriér TonerPartner.
Do kedy musím odoslať objednávku, aby bola doručená nasledujúci deň?
Čas doručenia sa líši od aktuálneho stavu skladu a podmienok dopravcov. Náplne TonerPartner PREMIUM doručujeme v 95% prípadoch nasledujúci pracovný deň, ak si ich objednáte do 15:30. Originálne náplne do 2 pracovných dní. Čas doručenia nájdete v detaile produktu alebo v košíku pri Vašej objednávke.
Kde sa nachádza balíček s mojou objednávkou?
Prepravná spoločnosť Vám pošle e-mailom alebo SMS sledovacie číslo balíka a odkaz na jeho sledovanie.
Môžem zaplatiť prepravcovi kartou?
Kuriéri prepravných spoločností GLS, a Slovenská pošta , Slovenská pošta - balík na poštu a do BalíkoBoxu sú vybavení terminálmy na platbu kartou. V ojedinelých prípadoch môže dôjsť k výpadku signálu alebo inému technickému problému, kvôli ktorému nie je možné platbu kartou uskutočniť. K týmto výpadkom dochádza minimálne a prepravcovia ju monitorujú.
Ako prebieha reklamácia a ako dlho trvá jej vybavenie?
Väčšinu reklamácií vybavujeme do 7-14 pracovných dní. V niektorých prípadoch sa však môže natiahnuť až na 30 dní, čo je zároveň zákonná lehota na vybavenie reklamácií. Vybavenie reklamácie urýchlite správnym vyplnením online reklamačného formulára, ktorý nájdete na stránke: https://www.tonerpartner.sk/nakupovanie-u-nas/reklamacne-podmienky/
Ako sa dozviem, že môj balík je doručovaný?
Prepravná spoločnosť Vás bude kontaktovať e-mailom, SMS alebo telefonátom. Do e-mailu a SMS Vám príde sledovacie číslo balíka a odkaz na jeho sledovanie.
Môžem svoju objednávku nadiktovať cez telefón?
Kvôli nariadeniam GDPR a právnej ochrane ako spotrebiteľa, tak aj predajcu nemôžeme prijímať telefonické objednávky. Radi Vám poradíme cez telefón, ale objednávku musíte odoslať vy cez náš e-shop.
Musím sa pri nákupe registrovať?
Pre dokončenie objednávky sa nemusíte registrovať .
Kde nájdem k nahliadnutiu svoje faktúry?
Faktúru nájdete vo svojej e-mailovej schránke a rovnako v profile registrovaného zákazníka v časti: Môj účet => Faktúry
Čo sú to vernostné body?
Vernostné body získavajú registrovaní zákazníci za každý výrobok v objednávke a môžu ich využiť ako zľavu na ďalšiu objednávku. Za každých 10 bodov získavajú zľavu 1 €.
Kedy dostanem vernostné body a ako ich môžem uplatniť?
Vernostné body sa Vám automaticky pripočítajú po 21 dňoch od doručenia objednávky. Následne si z nich, po prihlásení do Vášho účtu, môžete vystaviť zľavový kód, ktorý použijete v objednávke. Na použitie zľavového kódu zaškrtnite v objednávke "Mám zľavový kód a chcem ho použiť".
Čo znamená platba online platobnou kartou?
Objednávku môžete zaplatiť Vašou bankovou kartou, ktorú používate napríklad na výber hotovosti v bankomate. Pri platbe On-line platobnou kartou platíte vopred (podobne ako pri platbe na bankový účet). Ide o 100% bezpečnú platbu, pri ktorej je potrebné zadať 16 miestny číselný kód, mesiac a rok platnosti karty z prednej strany a 3 miestny (CCV) kód zo zadnej strany platobnej karty. Nezabudnite si skontrolovať vo Vašej banke alebo internet bankingu, či máte povolené platby kartou na internete.
Pri produkte zatiaľ nikto nepoložil žiadnu otázku. Ak Vás niečo zaujíma, pošlite nám svoju otázku pomocou formulára. Odpovieme Vám naň.


 Výdajné miesta. Až 9081 odberných miest.
 Široký výber. Ponúkame viac ako 41000 produktov.
 U nás máte čas. Tovar môžete vrátiť do 30 dní.
 Odmeníme Vás. Za každý nákup získate vernostné body.


